Keamanan & DFIR
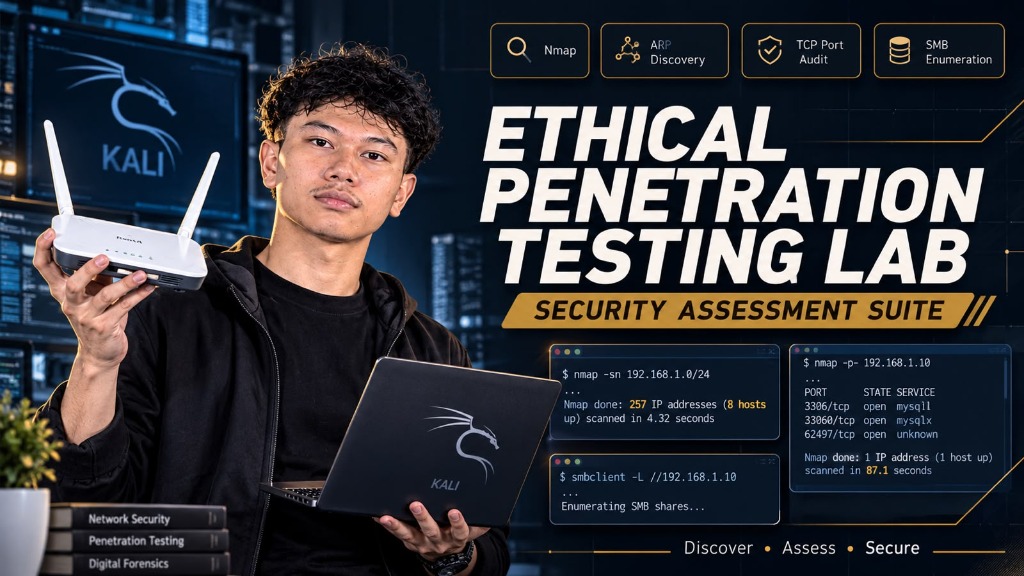
Ethical Penetration Testing Lab & Security Assessment Suite
Panduan dan perangkat pengujian keamanan terstruktur untuk menemukan celah jaringan, melindungi privasi online, dan mengaudit keamanan Wi-Fi secara etis dengan empat dokumen laporan resmi.
Implementasi & Rancangan Sistem
Laboratorium keamanan Kali Linux dan Windows 11 berdasarkan tahapan PTES dan Cyber Kill Chain: DNS footprinting OSINT, pengerasan OPSEC Tor dan Proxychains, pemindaian Nmap 65535 port TCP/UDP, analisis error brute-force Hydra, serta audit 4-way handshake WPA2-PSK dengan empat dokumen laporan resmi.
Peran & Kontribusi
Penyusun individu: mendokumentasikan 30+ bukti verifikasi OPSEC langkah demi langkah, melakukan pemetaan subdomain, mengeksekusi audit spektrum port penuh dan simulasi brute-force, serta menyusun empat laporan audit penetrasi komprehensif.
Poin Utama Implementasi
- Menyusun pengujian laboratorium terisolasi mengikuti tahapan PTES secara etis dan terkendali.
- Memvalidasi jalur anonimitas jaringan menggunakan pemeriksaan Tor, Snowflake, dan Proxychains sebelum fase pengintaian.
- Menjalankan pemindaian 65535 port penuh untuk membuktikan blindspot pemindaian cepat pada layanan basis data.
- Mensimulasikan serangan brute-force kredensial via Hydra untuk memverifikasi proteksi host-based access control MySQL.
- Menyusun empat laporan audit komprehensif berformat PDF mencakup OSINT, OPSEC, scanning jaringan, dan pentest nirkabel.
Bukti Verifikasi & Hasil
- Tercatat 30+ bukti verifikasi OPSEC yang dapat direproduksi dengan 100% bootstrap Tor dan pencegahan kebocoran DNS.
- Pemindaian 65535 port TCP selesai dalam 87.1 detik, mendeteksi 3 port terbuka (3306, 33060, 62497) dan 65532 port filtered.
- Port SMB 445 terverifikasi filtered oleh firewall host, mencegah eksploitasi pergerakan lateral seperti EternalBlue.
- Pengujian Hydra merekam respon MySQL Error 1130 (Host is not allowed), membuktikan isolasi izin host aktif.
- Penangkapan 4-way handshake WPA2 penuh via injeksi frame deautentikasi dan pemulihan kata sandi PSK terverifikasi.
- Seluruh empat laporan audit modular telah diterbitkan ke format PDF dan diarsipkan di repositori resmi.
Dokumentasi Lapangan
Galeri Bukti & Dokumentasi Teknis
Foto perakitan, tangkapan telemetri langsung, dan artefak pengujian terkurasi tanpa metadata pribadi.
Pemindaian ARP Layer 2 menangkap 257 paket pada 8 host aktif di subnet lokal tanpa terhambat firewall
Pemindaian 65535 port TCP penuh mengungkap port 3306, 33060, dan port tinggi 62497 dalam 87.1 detik
Banner grabbing layanan menampilkan status MySQL unauthorized dan akurasi fingerprint Windows 11 92%
Verifikasi port 445 SMB berstatus filtered mengonfirmasi perlindungan firewall dari pergerakan lateral
Simulasi brute-force kredensial Hydra terhenti oleh penolakan izin host MySQL Error 1130
Pengalihan iptables transparan Anonsurf merutekan seluruh trafik sistem melalui simpul Tor
Validasi BrowserLeaks mengonfirmasi IP exit node Belanda dan zero kebocoran DNS