Keamanan & DFIR
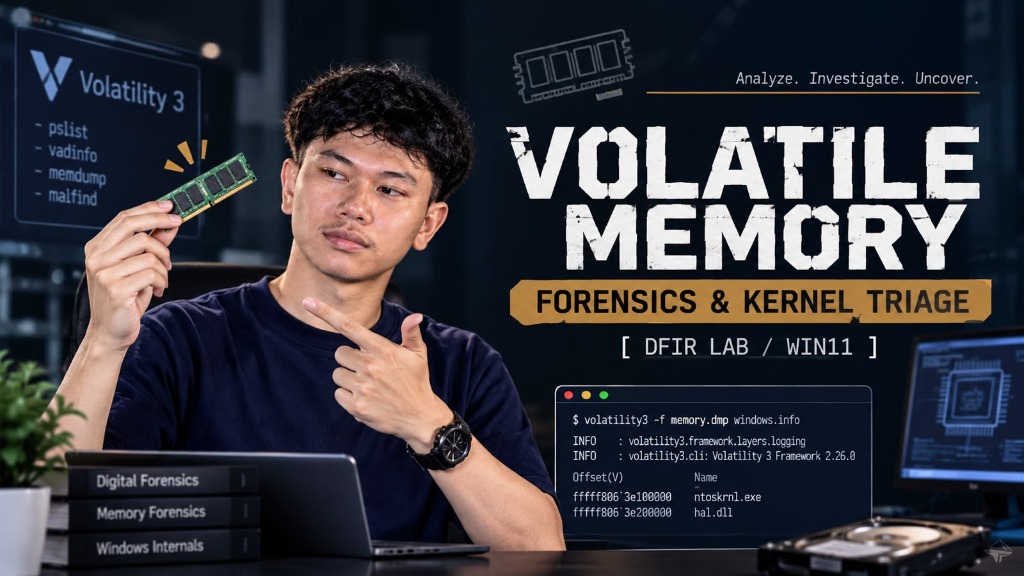
DFIR Windows 11 Volatile Memory Forensics & Volatility 3 Analysis
Akuisisi RAM volatil langsung dan analisis mendalam kernel memori pada Windows 11 host untuk mendeteksi proses tersembunyi, menginspeksi handle, serta merekonstruksi artefak file dari memori.
Implementasi & Rancangan Sistem
Akuisisi 10 GB RAM fisik via FTK Imager v8.3 dengan isolasi driver kernel ring-0. Melakukan analisis Volatility 3 berbasis resolusi simbol PDB dinamis (Build 26100), deteksi proses DKOM via psscan, audit VAD PAGE_EXECUTE_READWRITE via malfind, serta ekstraksi dokumen DOCX dari memori via dumpfiles.
Peran & Kontribusi
Pemeriksa forensik individu: melakukan akuisisi dump RAM fisik, mengonfigurasi framework Volatility 3, menganalisis struktur paging kernel Windows 11, memulihkan proses terhenti, dan memverifikasi file hasil carving memori.
Poin Utama Implementasi
- Melakukan akuisisi RAM fisik non-destruktif ke Drive D tanpa kontaminasi file swap/pagefile.
- Mengidentifikasi kernel base Windows 11 (0xf803b8600000) dan DTB (0x1ae000) melalui unduhan tabel simbol resmi Microsoft.
- Mengekstrak objek file memori langsung dari physical offset 0xca8ea9f85350 dengan validasi magic bytes ZIP.
Bukti Verifikasi & Hasil
- File citra memori mentah 10.72 GB terverifikasi utuh di disk (memdump.mem).
- Ekstraksi file dokumen Tugas_06.docx dari RAM berhasil dengan header valid PK.
- Mendeteksi proses terhenti dan memverifikasi handle driver kernel pada FTK Imager.
Dokumentasi Lapangan
Galeri Bukti & Dokumentasi Teknis
Foto perakitan, tangkapan telemetri langsung, dan artefak pengujian terkurasi tanpa metadata pribadi.
Akuisisi 10 GB RAM fisik menggunakan FTK Imager 8.3 tanpa menyertakan pagefile
Eksekusi windows.info mengidentifikasi kernel base dan DTB Windows 11 Build 26100
Pemindaian pool via windows.psscan memulihkan proses terhenti dan unlinked lengkap dengan ExitTime
Audit handle aktif proses FTK Imager terhadap driver ad_driver.10.sys dan file citra memori
Ekstraksi dokumen Tugas_06.docx via windows.dumpfiles diverifikasi oleh magic bytes PK
Pemeriksaan windows.malfind mengaudit proteksi VAD PAGE_EXECUTE_READWRITE dan instruksi int3